卡巴斯基研究人员在巴厘岛举行的2026年安全分析师峰会上发布了一份安全审计报告,揭示了仓库数字生态系统中的潜在风险。研究发现,广泛使用的某款条形码扫描仪存在漏洞,攻击者可利用该设备作为入口入侵仓库运营技术网络。自2019年以来,全球电子商务销售额已突破6万亿美元大关,供应链中的任何中断或延迟都可能导致巨额财务损失。
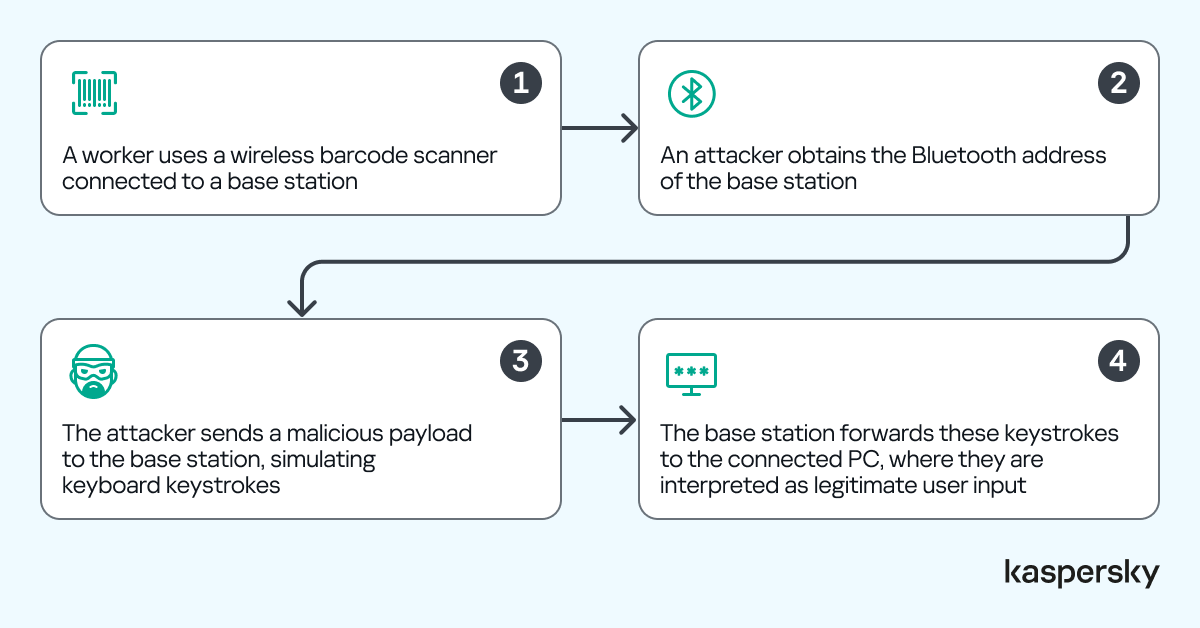
在典型配置中,手持扫描器通过无线连接与基站通信,基站再连接至工作站或业务系统。主要弱点在于基站与扫描器之间缺乏身份认证。研究人员指出,处于信号范围内的攻击者可以获取基站蓝牙地址,通过被动监听等方式向基站注入恶意有效载荷,模拟键盘按键操作。这些指令会被连接的电脑解释为合法输入,从而在无需用户交互的情况下实现远程代码执行。
这种攻击模式已在多家厂商的设备上被观察到。攻击者一旦在受信任的计算机上建立据点,即可进一步获取对仓储管理系统等关键基础设施的访问权限。卡巴斯基研究人员认为,相同的攻击场景也可能适用于便携式数据终端或热敏打印机。该公司建议企业在设备连接前进行验证,禁用未使用的蓝牙接口,实施强身份认证,并对仓库网络进行分段,仅允许必要的连接。
该研究提示,随着现代物流业深度数字化,各类联网设备均可能成为网络攻击的入口,行业需将网络安全置于运营各层面的首要位置。

访谈
更多上海推进工业垂类大模型与具身智能深度融合
上海正加速推动工业垂类大模型与具身智能技术的深度结合,旨在重塑高端制造的价值创造逻辑。张江科学城依托…
邓中亮院士团队推进5G+北斗融合定位技术
低空经济作为新质生产力的重要引擎,对时空信息服务体系提出了全新要求。中国工程院院士邓中亮指出,随着无…
箭牌卢金辉解读行业拐点:智能家居下半场核心是“懂人”
2026 年的秋天,两个标志性信号,共同划定了中国家居产业的周期拐点。九月,商务部等八部门联合印发《促进…