系统构成与安全域划分:
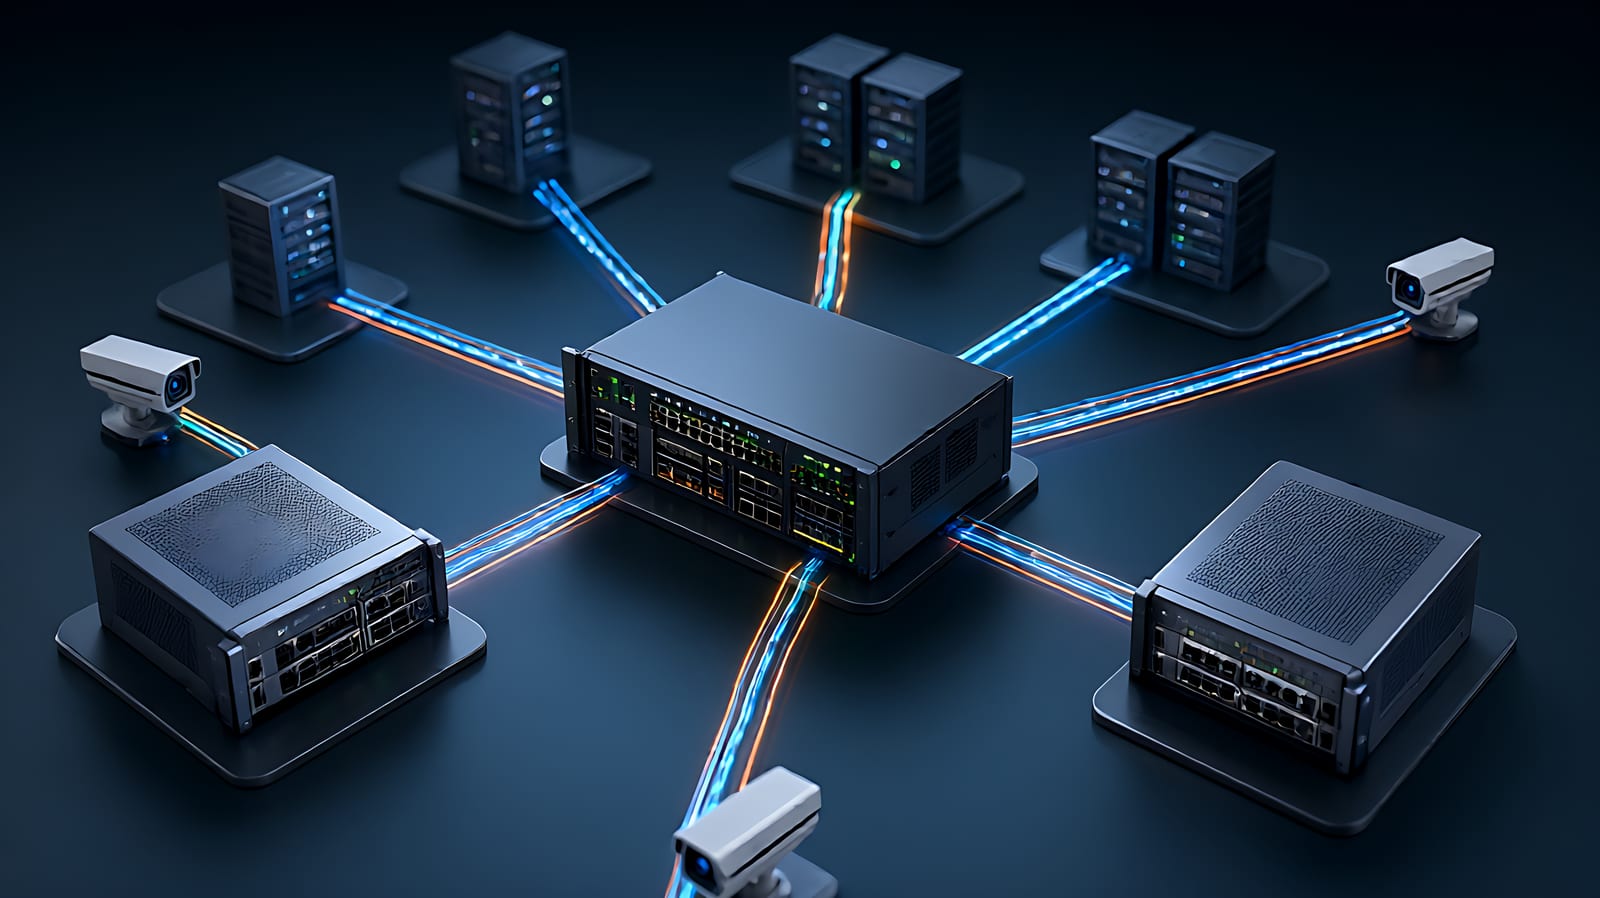
在视频监控专网架构中,系统通常由前端接入、视频专网、共享交换边界及用户终端四个核心部分构成。前端接入层负责摄像机、传感器等感知设备的物理连接与信号预处理;视频专网作为核心传输骨干,承载高清视频流与控制信令的高可靠传输;共享交换边界则位于内网与外网或不同安全等级网络之间,承担流量过滤与访问控制职能;用户终端包括监控中心坐席、移动客户端及管理后台。根据等级保护要求,必须实施严格的分区分域策略,将网络划分为管理区、核心交换区、接入区及边界防护区。各安全域之间通过防火墙、网闸等设备建立访问控制策略,确保不同业务流量隔离。特别要关注南北向流量(终端与服务器间)与东西向流量(设备间横向移动)的管控,防止攻击者利用视频通道进行横向渗透,实现最小权限原则下的功能闭环。
设计选型与协议规范:
在技术选型阶段,重点在于构建坚固的安全接入区与视频安全交换机制。前端设备接入前必须经过安全网关进行身份认证与指纹比对,杜绝非法设备私自接入。对于视频数据交换,应部署视频安全网关,采用国密算法对视频流进行加密与完整性校验,防止数据被篡改或窃取。在协议与端口管理上,遵循“最小开放”原则,仅保留业务必需的IP协议(如RTP、RTSP、RTCP)及特定管理端口,禁用Telnet等明文传输协议,强制使用SSH加密管理通道。同时,部署统一的访问控制列表(ACL)与入侵防御系统(IPS),对异常流量进行实时阻断。所有网络设备、安全设备及终端均须纳入统一的策略管理平台,确保配置的一致性。此外,审计子系统应独立部署,存储完整的操作日志与视频审计记录,满足等保三级及以上关于日志留存不少于六个月的硬性要求,确保事后可追溯、可取证。
施工实施与运行维护:
项目施工与投入运行后,运维工作的核心在于加固管理与应急响应。第一步,执行默认口令清零策略,所有设备在出厂初期仅开放临时管理通道,部署时必须修改为强密码并定期轮换,严禁使用弱口令。第二步,建立固件与补丁管理机制,定期评估设备厂商发布的安全公告,在测试环境验证无故障后,通过离线介质或加密信道向生产网下发补丁,严禁直接联网下载更新。第三步,实施离线介质更新流程,对于无法联网的涉密或高安全级别区域,使用专用加密U盘或光盘进行配置备份与系统升级,并严格登记介质流转记录。第四步,开展定期漏洞扫描与渗透测试,利用专业工具对内网资产进行全面摸排,发现高危漏洞立即修复。同时,制定完善的应急预案,明确网络中断、数据泄露等场景下的处置流程与责任人,每半年组织一次实战演练,确保在安全事件发生时能快速隔离受损节点,恢复业务连续性,并依据《网络安全法》留存相关证据以备审查。

访谈
更多三大开源大模型负责人乌镇峰会探讨安全治理
11月3日,2026年世界互联网大会乌镇峰会在浙江桐乡乌镇举行,主题聚焦“开源开放 共建共享”。在主论坛“人…
英国AISI专家警告大模型可监控性面临下降风险
监控AI模型、掌握其意图与决策原因被视为保障AI安全运行的核心环节。英国AI安全研究所(AISI)模型透明度负…
上海推进工业垂类大模型与具身智能深度融合
上海正加速推动工业垂类大模型与具身智能技术的深度结合,旨在重塑高端制造的价值创造逻辑。张江科学城依托…