日本企业高频出现大规模用户信息泄露事件,引发国内外媒体关注。TBS电视台16日节目显示,9月至今的一个半月中,日本获悉的信息泄露已达1.15亿件。
随着网络攻击门槛降低、攻击手段不断演变,全球各地的信息泄露普遍增加。但不少专家指出,日本近期的相关事件在规模上明显“异常”。日本为何突然成为众矢之的?用户又能做什么?
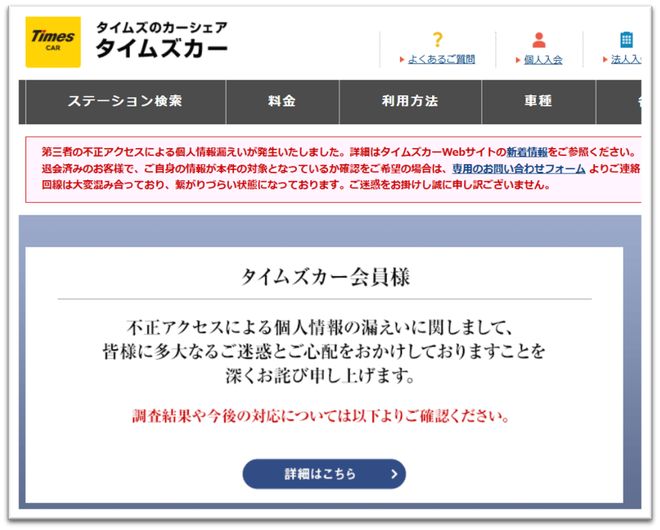
9月开始的这波信息泄露,涉及多家知名企业和公共服务,包括日本铁道JR、罗森便利店、订票网站skyticket、黑猫快递、佐川快递、时代汽车共享、大阪燃气公司等,其中部分用户体量大的企业,一次性泄露超过千万条。
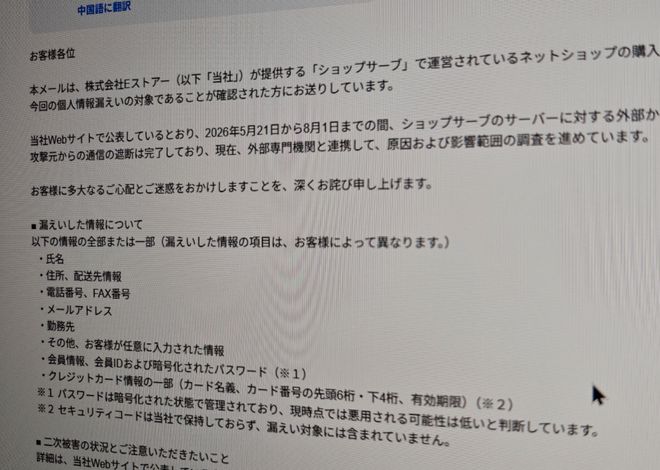
仅就《日本经济新闻》报道过的用户信息泄露事件,从9月28日至今,平均每天涉及近3个企业。通常情况下,遭受泄露的用户会收到来自企业的邮件,有些邮件还会详细列出泄露的条目,大多涉及姓名、生日、电话号码和住址等。
在这个过于便利的时代,许多互联网用户默认自身已经没有太多“隐私”可言,尽管并不情愿。然而,近期的曝光频率依旧让日本网友不太舒服。有用户在社交平台分享称,10月以来,已经收到4封来自不同企业的道歉邮件,让他置之不理也不是,处理又不知如何处理。
▮《东方新报》记者收到的相关邮件
日本政府已在10月9日,就信息泄露问题向国内企业发出了严正提醒。然而用户层面,只要希望继续享受网络服务,目前可操作的事似乎并不多。一名曾在日本警察厅网络攻击调查科工作的专家在富士电视台的节目中指出,用户现在能做的最要紧的事,是频繁确认自身信用卡是否出现盗刷,万一出现,及时补救。其余,就是避免使用相同密码等老生常谈的解法。
《东方新报》梳理发现,在本轮大规模信息泄露中,截至目前还没有出现由此引发的犯罪报道。只有一名记者在雅虎新闻平台称,自身信用卡疑似在美国被试探性盗刷了“200日元”。
与之相对,另一种诈骗形式十分猖獗。多家媒体报道称,不法分子借助本次风波热度,向用户发送邮件,谎称其信用卡出现了巨额消费,诱骗用户点击虚假的“确认链接”。在诈骗规模泄露新闻满天飞的当口,这类信息无疑比平时更能唬人,反而需要多加注意。
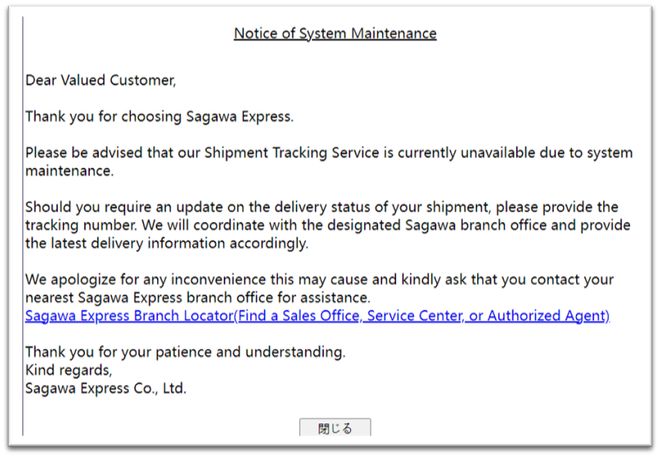
▮佐川快递官网停止物流查询的通知。10月19日截图
相关生活服务也受到影响。日本佐川快递在9月30日发现数据泄露,以服务器检修为由,关闭了网站部分重要功能。直到发稿时的10月19日,物流查询页面依旧无法使用,也没有公布恢复时间。
上周末,多个日本周刊杂志翻译转载了《纽约时报》等外媒的评论,声称“全球都在嘲笑日本的网络安全水平”。分析认为本轮信息泄露依旧是遭受网络攻击所致。调查显示,9月以来,全球已知的个人信息泄露约为3.2亿条;大致同一时期,日本国内的统计在1亿条左右。尽管口径不同难以直接比较,日本占比之大,令舆论尴尬。
日本网络安全专家濑治山丰指出,9月以来针对日本的网络攻击,不仅数量激增,风格也与以往显著不同。曾经的攻击以金融机关和持有机密信息的大企业为主要对象;本轮攻击则面向“一切企业”,似乎没有那么明确的目的性。此外,以往的攻击脚本往往是统一且批量的;本轮攻击更加精准,会针对不同企业的具体漏洞实施攻击。
10月17日,日本在野党“团队未来”党首安野贵博坐客电视台节目,从工程师角度作出点评。与主流分析相同,安野认为AI的迅速发展降低了网络攻击的门槛。黑客曾经是少数专业人士才掌握的技术,如今已经不那么神秘。他警告称,相关影响在2027年可能更加突出,许多日本企业“一年手动检查一次漏洞”的传统已经完全跟不上时代,急需作出整改。
也有论者关注到日本法律法规对企业的要求问题。根据《朝日新闻》,在欧洲,未采取充分措施导致用户信息泄露的企业,可以被最高处以相当于其全球销售额4%的罚款,韩国也有类似案例。日本并没有这样的经济惩罚机制,可能是企业安全维护动力不足的原因之一。
不止如此,日本企业还偏好留存用户信息。本轮风波中,时代汽车共享的案例尤为引发关注。在公司已知泄露的约660万条信息中,包含大量已经退会的会员的驾照资料。外界注意到,这家公司在用户注销账户后,依旧会将他们的各类资料保存长达7年之久。
日本服务器价格昂贵,类似做法因而引发不小讨论。有分析善意地揣测,囤积用户数据是基于一种日式服务精神,希望在必要时给予曾经的会员一些售后。也有观点认为这完全不必要。日本律师小川智史指出,至少在如今企业无法妥善保管用户信息的时代,第一时间删除这些信息恐怕才是“美德”。
无论是加强网络基建还是更现实的法规整改,在问题变得更加严重之前,日本都应当加快脚步了。本次网络安全问题可能只是个开头,时代的发展等不了任何人。

访谈
更多护航视频监控网络安全 做物联网安全的守护者 ——专访天防安全总经理段伟恒
在万物互联时代,网络安全的重要性日益凸显,尤其在快速发展的城市建设中,搭建的巨大物联网络对其安全保障…
做行业赋能者 HID迎接数字化浪潮新机遇 破解新挑战
今年3月份,全球可信身份解决方案提供商HID发布了最新的《安防行业现状报告》(以下简称“报告”),该报告…
数字化浪潮下,安防厂商如何满足行业客户的定制化需求?
回顾近两年,受疫情因素影响,包括安防在内的诸多行业领域都遭受了来自市场 “不确定性”因素的冲击,市场…