一、人脸信息为什么单独管
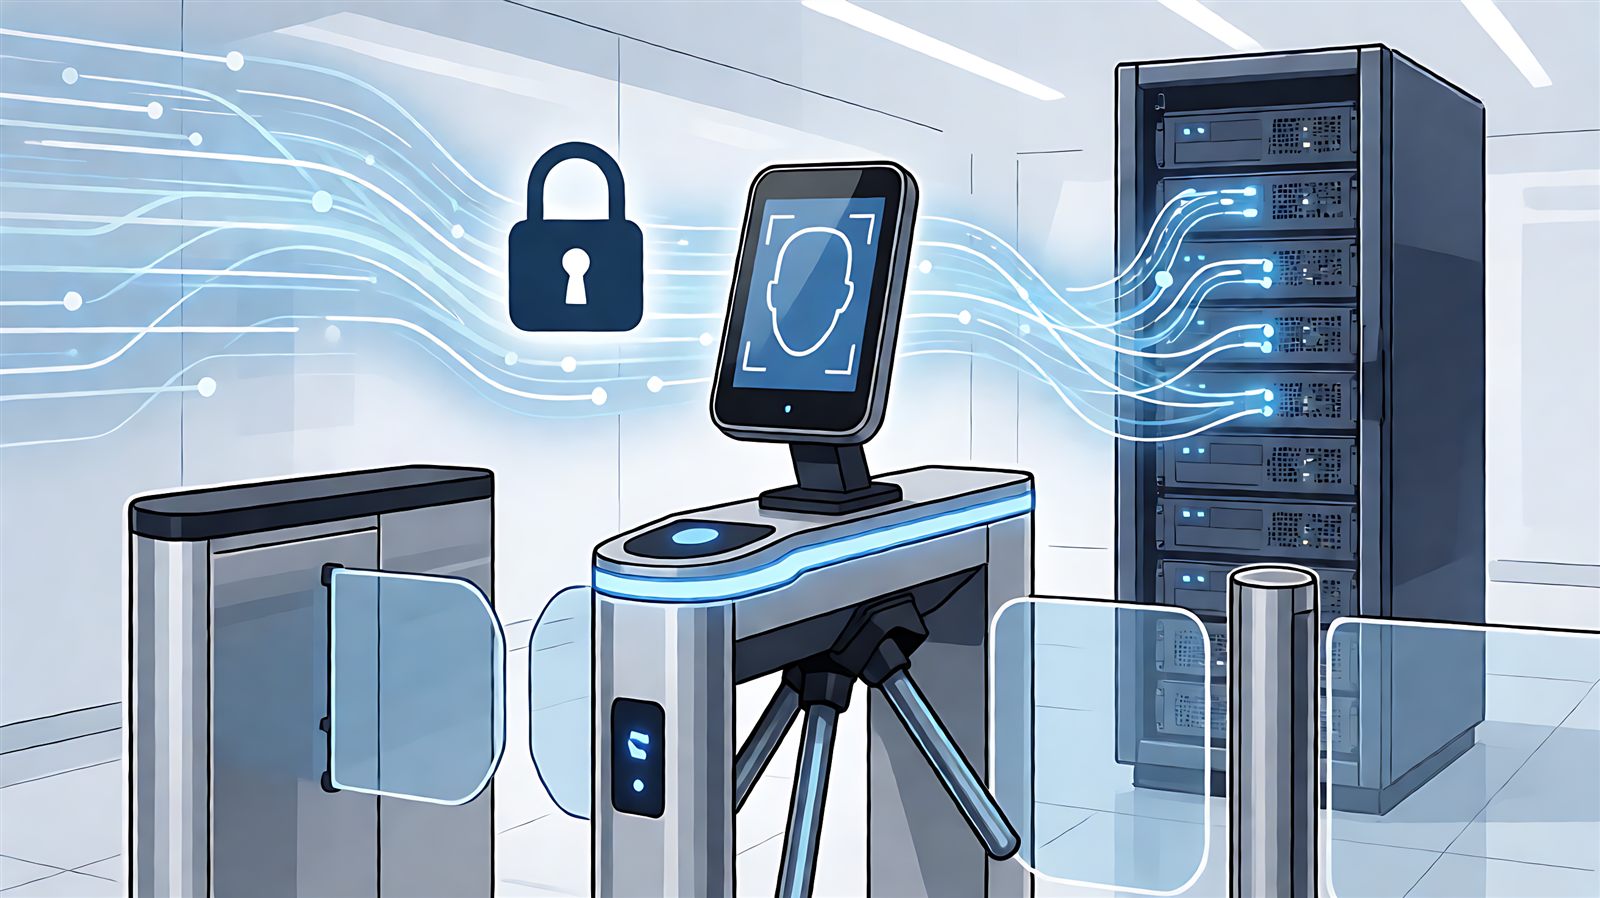
人脸属于生物识别信息,是法律意义上的敏感个人信息。与手机号、门卡号不同,人脸一旦泄露就无法“换一张脸”,也无法通过补办消除影响。因此处理人脸信息的门槛明显更高:需要有特定的、明确的目的和充分的必要性,要采取严格保护措施,并且取得个人的单独同意;在处理前还应当进行个人信息保护影响评估,评估记录和报告按规定至少保存三年。门禁场景之所以敏感,还在于它往往面向员工、业主、访客等不特定人群,且设备装在出入口,容易被理解为“默认必须刷脸”。
二、采集环节的要求
第一,不能只留人脸这一种验证方式。实践中最常见的合规问题,是把人脸识别设成唯一通行手段,拒绝刷脸的人员无法正常进出。合理做法是同时提供刷卡、密码、APP二维码等替代方式,并保证替代方式的实际可用性,不做隐性歧视。第二,告知要落地。出入口应设置明显标识,说明采集目的、保存期限、管理主体和联系方式,不能只在内部制度里写。第三,最小化。只采集完成验证所必需的数据,不为“以后可能有用”而留存原始大图、行踪轨迹或长期视频;儿童、老人等群体的信息更应谨慎。第四,同意留痕。对访客、外包人员等临时群体,应通过登记流程或线上小程序取得可追溯的单独同意记录,而不是靠一句口头告知。
三、存储与使用的要求
技术上要把握四点。一是尽量本地化比对,优先采用特征值在设备端或本地服务器完成比对、不上传原始图像的方案,减少数据流动面。二是传输和存储加密,数据库权限按岗位分级,运维人员不得直接导出全量人脸库;日志要记录谁在什么时候查了什么。三是留存期限。门禁通行记录的保存期限应与安全管理目的匹配,到期自动删除,不得无限期累积;涉及安全事件需要延长的,应有明确审批依据。四是第三方管理。委托外部厂商做运维或云平台托管的,必须签订处理协议、约定目的、方式、期限和安全措施,并保留监督与审计权利,避免“把库交给厂商就不管了”。此外,人脸信息不得用于对人员的行为分析、营销画像或与安防无关的目的,这是监管处罚中最常被点到的越界使用。
四、删除与响应的操作要点
第一,人员身份终止即触发删除。离职员工、退租业主、注销的临时访客,应在办理手续的规定时限内从人脸库中删除,并同步撤销门禁权限,避免只删权限不删数据的“半清理”。第二,个人行使查询、更正、删除权利时,要有明确的受理渠道和处理时限,并保存处理记录。第三,设备报废、硬盘更换、系统迁移时要做数据销毁,物理销毁或安全擦除都要留凭证;单纯格式化不足以说明已清除。第四,发生泄露应立即启动应急预案,按规定通知相关人员并向主管部门报告。
五、管理建议
建议把人脸门禁的合规要求做成三张表:点位表(哪个门用了什么验证方式)、同意与告知台账、数据留存与删除记录。项目验收时增加一项检查:替代验证方式是否真正可用、留存期设置是否与制度一致、导出功能是否有权限约束。安防运维人员不需要成为法务,但要知道人脸库不是普通数据库,它的一次导出就可能构成一次敏感个人信息泄露事件。

访谈
更多上海推进工业垂类大模型与具身智能深度融合
上海正加速推动工业垂类大模型与具身智能技术的深度结合,旨在重塑高端制造的价值创造逻辑。张江科学城依托…
邓中亮院士团队推进5G+北斗融合定位技术
低空经济作为新质生产力的重要引擎,对时空信息服务体系提出了全新要求。中国工程院院士邓中亮指出,随着无…
箭牌卢金辉解读行业拐点:智能家居下半场核心是“懂人”
2026 年的秋天,两个标志性信号,共同划定了中国家居产业的周期拐点。九月,商务部等八部门联合印发《促进…