Tom's Hardware 报道,Cisco Talos 团队发现了一款名为 VOLTA 的新型 Windows 恶意木马。该木马的核心特征在于整合了 AI 模型,能够收集受害者设备上的网页浏览记录、加密货币钱包、浏览器扩展程序、文本文档及聊天记录等敏感信息。随后,VOLTA 会将这些数据上传至 Anthropic Claude 等在线 AI 产品进行分析并生成摘要,以评估信息的潜在价值。
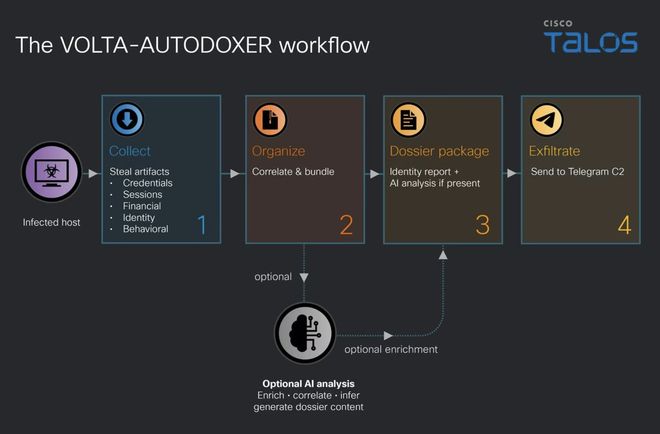
在完成数据收集与价值评估后,VOLTA 会尝试自行删除,旨在降低被安全人员发现和追踪的风险,从而减少攻击留下的痕迹。Cisco Talos 指出,这种机制反映了 AI 技术正在改变黑客的行动方式。相比传统的大规模无差别攻击,先利用 AI 筛选有利可图目标的方式,可能使大型机构及高管群体面临更为精准的网络攻击风险。
对于普通用户而言,虽然个人电脑文件可能缺乏直接经济价值,但浏览记录、消费习惯及社交关系等数据仍可能被用于用户画像。攻击者可借助 AI 挖掘个人偏好与弱点,策划更具针对性的诈骗或社交工程攻击。
从安防产业视角来看,恶意软件引入AI辅助决策环节,提示安全防御体系需从单纯的事后响应向基于数据价值评估的前置风险识别转变。

访谈
更多上海推进工业垂类大模型与具身智能深度融合
上海正加速推动工业垂类大模型与具身智能技术的深度结合,旨在重塑高端制造的价值创造逻辑。张江科学城依托…
邓中亮院士团队推进5G+北斗融合定位技术
低空经济作为新质生产力的重要引擎,对时空信息服务体系提出了全新要求。中国工程院院士邓中亮指出,随着无…
箭牌卢金辉解读行业拐点:智能家居下半场核心是“懂人”
2026 年的秋天,两个标志性信号,共同划定了中国家居产业的周期拐点。九月,商务部等八部门联合印发《促进…