概念界定与敏感属性
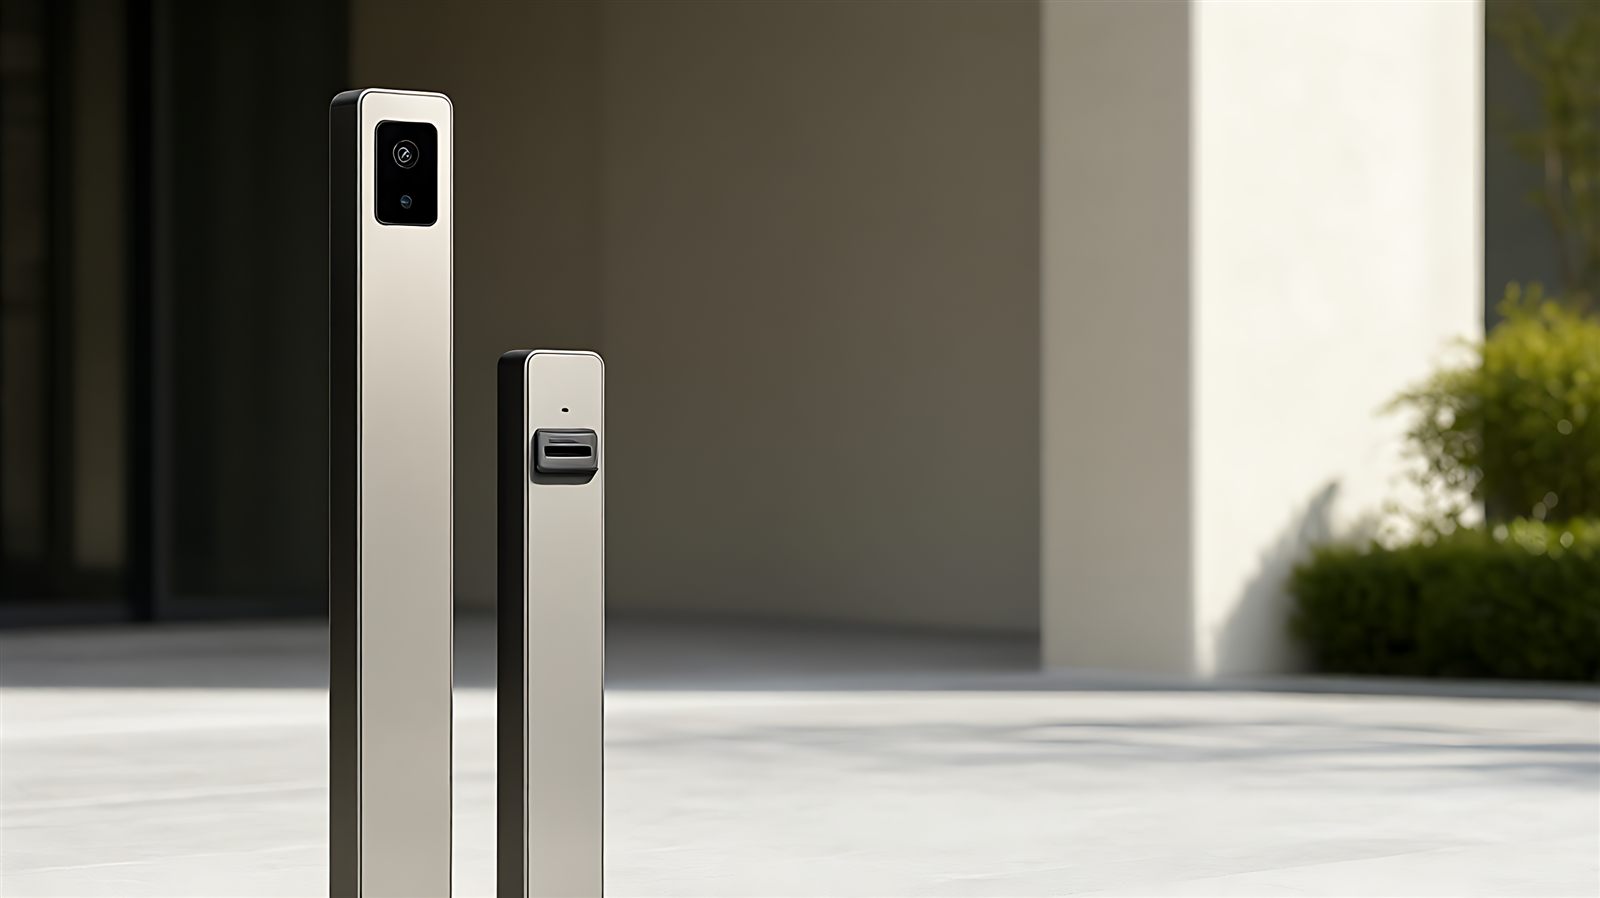
人脸信息属于生物识别信息,具有唯一性、不可更换性及强关联性,一旦泄露可能导致身份盗用或隐私侵害,因此被界定为敏感个人信息。在门禁系统中,其工作原理通常分为特征提取、向量比对与权限判定三个阶段。系统通过摄像头捕获活体画面,提取面部特征点生成不可逆的特征向量,并与数据库中预存的特征值进行匹配。合规的核心在于将人脸数据从“通用身份标识”转化为“专属生物标识”后的风险管理。采集环节必须遵循“最小必要”原则,仅采集用于门禁控制所必需的特征数据,避免过度收集虹膜、声纹等其他生物特征,确保技术实现与合规目标的一致性。
告知同意与替代机制
安装与部署阶段需建立透明的告知机制。显著告知指在显眼位置以弹窗、公示栏或显著标识等方式,向信息主体说明收集目的、存储期限及查询删除渠道。获取同意时,必须实行“单独同意”,不得将刷脸授权捆绑在通用服务条款中,且需以显著方式提示用户这是敏感个人信息处理行为。严禁将人脸识别作为进入场所或服务的唯一途径。依据相关标准与规程要求,系统必须提供非生物识别的替代验证方式,如实体卡片、动态密码、手机验证码或人工核验。特别是针对老年人、未成年人等群体,应设置便捷的非刷脸通道,保障其在无法或不愿提供人脸数据时的基本通行权利,体现包容性与选择权。
常见问题与排查步骤
日常运维中常见的合规争议点包括数据超期留存、告知不充分及强制采集。排查应遵循以下步骤:第一步,梳理数据生命周期,核对特征向量的生成、存储、调用及销毁记录,确认是否存在超出既定留存期限的数据。第二步,检查告知渠道的有效性,核实用户是否知悉数据仅用于门禁而非营销或其他用途。第三步,测试替代通道的可用性,确保刷卡或密码方式在技术故障或用户拒绝时能独立运行。第四步,审计访问控制日志,排查内部人员是否违规下载、传输原始人脸图像或明文特征值。若发现原始图像未加密存储或存在第三方共享情况,需立即切断数据链路并启动应急响应程序,评估潜在泄露风险。
日常管理与技术维护
长期管理应建立全生命周期的技术防护体系。存储环节应采用高强度加密算法对特征向量进行保护,敏感数据原则上本地化处理,确需云端存储时应确保数据脱敏且符合安全传输要求。物业及商场等复杂场景需区分员工与访客的不同策略:员工数据可适度长期留存以优化通行体验,但需定期复核授权状态;访客数据应采用“临时生成、即时销毁”策略,避免形成永久数据沉淀。建立定期的合规审计机制,关注技术迭代带来的新风险,如3D换脸攻击的防御能力。通过持续的技术加固与制度完善,平衡安全管理效率与个人权益保护,使门禁系统成为既便捷又合规的基础设施,最终实现安全与信任的动态平衡。

访谈
更多三大开源大模型负责人乌镇峰会探讨安全治理
11月3日,2026年世界互联网大会乌镇峰会在浙江桐乡乌镇举行,主题聚焦“开源开放 共建共享”。在主论坛“人…
英国AISI专家警告大模型可监控性面临下降风险
监控AI模型、掌握其意图与决策原因被视为保障AI安全运行的核心环节。英国AI安全研究所(AISI)模型透明度负…
上海推进工业垂类大模型与具身智能深度融合
上海正加速推动工业垂类大模型与具身智能技术的深度结合,旨在重塑高端制造的价值创造逻辑。张江科学城依托…