读卡器装在门外,控制器装在门内,两者之间的通信协议与权限下发机制,是门禁系统稳定与安全的基础。
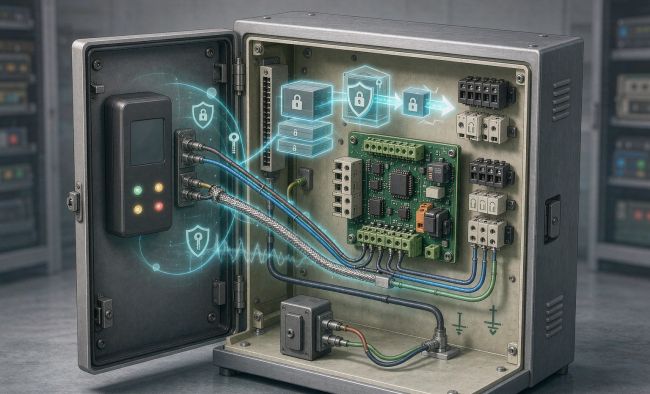
协议方面,韦根(Wiegand)是最常见的老标准,26位、34位等格式沿用多年,接线简单、兼容性好,但它是单向明文传输,没有加密和认证,容易被截获复制,传输距离一般也在百米内。新建或改造项目建议用OSDP(RS485半双工):双向通信、支持AES加密、能读取设备状态并远程改参数,防拆与篡改检测也更完善,虽然布线和配置略复杂,但安全性明显更好。
卡片与凭证的选择同样影响安全。老式ID卡、低频卡易复制,重要场所应换用带加密的IC卡或CPU卡、国密卡,并启用双向认证;纯二维码、手机号开门要配合时效与防截图策略。读卡器要开启防拆报警,接线不要暴露在门外可接触的位置,避免短接开门。
权限下发是日常运维的重头。权限应在平台侧按人员组、门组、时段模板统一定义,再下发到控制器,而不是逐台控制器手工录入。下发后要做核对:平台显示的下发状态、控制器实际卡号数量、现场抽样刷卡三者一致才算完成。控制器离线期间的变更要能自动补发,网络恢复后需要重新校验。
常见坑有三个:一是人员离职只删了平台账号,没同步撤销控制器里的卡权限;二是控制器时钟漂移,导致时段权限错位;三是批量下发时网络抖动,部分控制器没收到,平台却显示成功。对策是建立定期权限审计(比对平台与控制器卡表)、统一NTP授时、下发后逐台回读确认。
另外要预留应急机制:消防联动无条件释放、断电时的机械钥匙与UPS供电、控制器故障时的本地开门方式。把权限台账、下发记录和审计周期固化成制度,门禁才不会在人员流动后变成“谁都能进”。

访谈
更多乌镇声音|郑启良:将安全防护前置,守住AI应用下载第一关
2026年世界互联网大会乌镇峰会期间,卡巴斯基大中华区总经理郑启良接受光明网采访,谈人工智能时代的安全防…
郭留成谈机器触觉:让材料成为传感器,提升感知能力
在2026年世界互联网大会乌镇峰会期间,触零科技申报的“AI赋能感知:面向物理智能的多模态触觉感知关键技术…
三大开源大模型负责人乌镇峰会探讨安全治理
11月3日,2026年世界互联网大会乌镇峰会在浙江桐乡乌镇举行,主题聚焦“开源开放 共建共享”。在主论坛“人…