安全研究人员Quentin Kaiser披露,博通专有的Wi-Fi保护设置实现中存在两个内存安全漏洞,涉及其对无线网络协议数据的解析与重组处理。
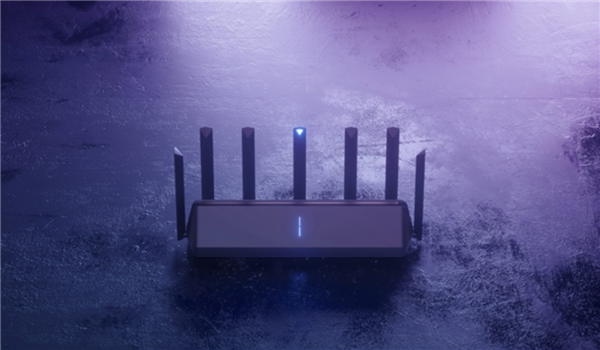
在攻击表现方面,Kaiser演示利用该漏洞,可在无需Wi-Fi密码、无需完成WPS配对的情况下,从无线信号覆盖范围内远程控制部分路由器,并取得最高root权限。
WPS全称Wi-Fi Protected Setup,是路由器上的一种快捷配网功能,让支持它的设备无需手动输入Wi-Fi密码也能连接无线网络。
相关缺陷至少可追溯至2010年。研究人员发现,虽然博通在2018年曾发布过不完整的修复方案,但部分设备至今仍可能受到影响。
由于漏洞存在于被多家设备制造商采用的底层SDK实现中,其影响范围不仅限于单一品牌,还可能波及大量使用博通芯片及相关软件组件的路由器、网关和电缆调制解调器。受影响设备涉及多个品牌和运营商网络,包括部分TP-Link、Cisco、Nokia、ZTE、Sagemcom、Netgear等设备。
研究人员估计,全球可能有数百万台基于博通芯片的无线接入点受到影响,但型号清单并不完整,不同硬件版本和固件也可能导致风险不同。
这起事件的处置难点在于漏洞没有CVE编号。报道指出,博通称相关软件已过支持期,并表示曾有修复方案,但研究人员称其不完整;截至10月15日,他测试的设备均未收到补丁。

访谈
更多护航视频监控网络安全 做物联网安全的守护者 ——专访天防安全总经理段伟恒
在万物互联时代,网络安全的重要性日益凸显,尤其在快速发展的城市建设中,搭建的巨大物联网络对其安全保障…
做行业赋能者 HID迎接数字化浪潮新机遇 破解新挑战
今年3月份,全球可信身份解决方案提供商HID发布了最新的《安防行业现状报告》(以下简称“报告”),该报告…
数字化浪潮下,安防厂商如何满足行业客户的定制化需求?
回顾近两年,受疫情因素影响,包括安防在内的诸多行业领域都遭受了来自市场 “不确定性”因素的冲击,市场…