微软Windows服务与交付合作伙伴总监努诺·科斯塔在官方博文中回应外界对Windows 11安全状况的担忧,坚称系统安全并未因AI应用而恶化。随着AI在网络安全领域的普及,微软在近期补丁星期二活动中修复了大量漏洞,其中仅Windows系统相关补丁就超过一千一百个,较去年的同期数据有大幅增加。
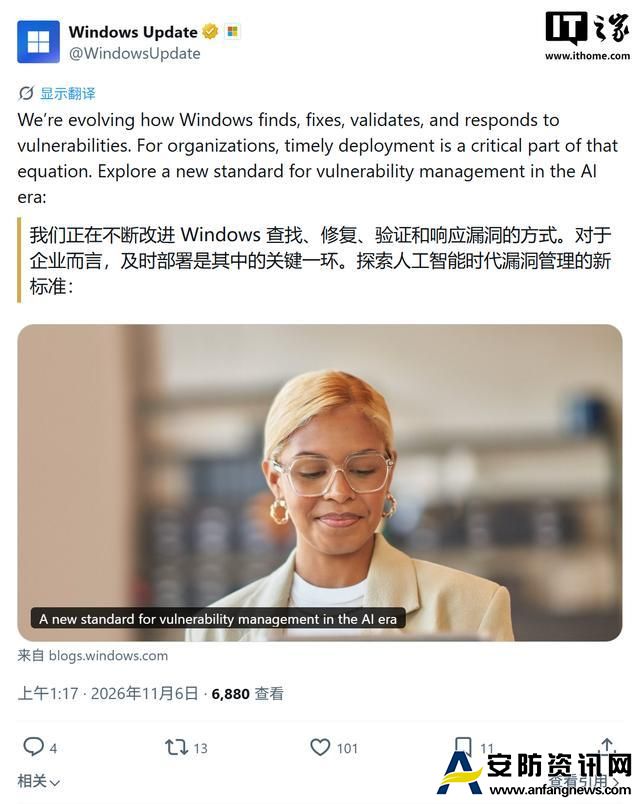
微软解释称,补丁数量的激增并不等同于安全环境恶化,而是公司借助AI深入且大规模扫描代码,发现并修复了更多此前可能被忽视的漏洞。科斯塔指出,AI正在同时加速攻防两端,它既帮助防御者更早发现并修复漏洞,也可能帮助攻击者在补丁发布前后分析代码,从而定位可利用的缺陷。
面对AI带来的威胁,微软警告用户不应长时间推迟安全更新。一旦安全更新和漏洞细节公开,攻击者可能在数小时内利用AI分析修复内容并发起攻击。数据表明,在部分样本企业设备中,安全更新发布两周后完成安装的设备不足一半,微软认为及时更新已成为AI时代最基本的防护措施,延迟部署将使设备暴露在已知漏洞被快速武器化的风险之下。
在AI深度介入代码审计与威胁分析背景下,操作系统厂商修补漏洞的效率显著提升,但这同时也要求终端用户与企业缩短安全更新响应周期,以应对漏洞武器化速度的加快。

访谈
更多乌镇声音|郑启良:将安全防护前置,守住AI应用下载第一关
2026年世界互联网大会乌镇峰会期间,卡巴斯基大中华区总经理郑启良接受光明网采访,谈人工智能时代的安全防…
郭留成谈机器触觉:让材料成为传感器,提升感知能力
在2026年世界互联网大会乌镇峰会期间,触零科技申报的“AI赋能感知:面向物理智能的多模态触觉感知关键技术…
三大开源大模型负责人乌镇峰会探讨安全治理
11月3日,2026年世界互联网大会乌镇峰会在浙江桐乡乌镇举行,主题聚焦“开源开放 共建共享”。在主论坛“人…